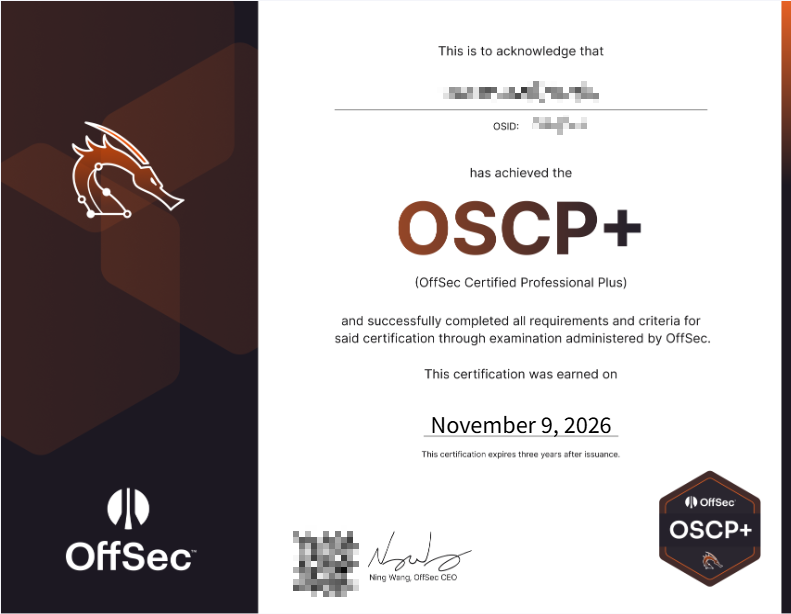
第二次挑戰,終於考過 OSCP 了🥳
第一次聽到 OSCP 是 2019 年的事了。那時候大家都說這張證照含金量很高,是滲透測試領域的指標之一。不過報名費真的有點貴,所以我一直拖著沒報名。直到去年還在念資工碩士,剛好看到 550 美元的折扣,就決定衝了。
OSCP 是什麼,其他文章都講得很清楚,我就不多寫了。
考試方式
簡單說,就是 24 小時內打下一組 AD 加三台獨立機器,拿到 root / SYSTEM 權限。每拿到一個 flag 就有分數,你可以把 flag 想像成目標機器上的機敏資料。
- AD set 有 3 把 flag,合計 40 分
- 每台獨立機器有 local 和 proof 兩把 flag,各 10 分
- 70 分及格
- 除了官方指定的工具不能用,基本上沒什麼特殊規則
- 最後要交一份滲透測試報告
報告才是重點!就算 flag 全拿,報告寫得很爛,還是有可能不過。
我是 2026 年 11 月 7 日考的。要注意 2026 年 12 月評分機制會改,如果你是 12 月之後才看到這篇,一定要再確認最新規則。
關於我
我算是半路出家的軟體工程師,工作三年後回學校念了資工碩士。工作上和資安的知識基本上都是自學,還好網路上資源很多,很幸運都找得到。
給準備考試的人的 10 個建議
- PEN-200 的課程內容其實有點簡單。千萬別以為把課程吃透,考試就穩了。
- AD 推薦去 HTB Academy 學。講得比較完整,也比較清楚。
- PEN-200 的 challenge labs 盡量打透。每一台都要真的搞懂。
- 內網滲透一定要熟,尤其是 ligolo-ng 這類工具。
- 卡太久就不要硬撐,直接去看 writeup。打靶機跟打遊戲很像,都有「套路」。但看完一定要搞清楚:為什麼這裡用這個工具?為什麼會這樣想?
- 多練,而且不要一直打 Easy。想過 OSCP 就盡量挑 Medium 甚至 Hard。練習時解不出來,總比考試時解不出來好。
- 考試先打 AD。先拿下 40 分,心理壓力會小很多。
- 筆記和工具提前準備好。別等到考試才手忙腳亂找指令。
- 考完前,把完整指令整理好,重置機器再跑一次。報告要寫到讓官方可以「無腦」重現你的攻擊流程。
- 調整好心態。
考試當天流程
- 07:00 登入監考系統,驗證證件和環境
- 07:15 開始考試,從 AD enumeration 開始
- 12:10 拿到 AD 第一把 flag(入口點簡單到我一度覺得不可能,結果跑去別的地方鑽了太久😂)
- 13:20 AD 第二把 flag
- 14:00 AD 第三把 flag,確定 40 分
- 16:40 第一台獨立機 local flag
- 17:55 提權成功,拿到第一台 proof flag
- 19:25 第二台獨立機 local flag,這時候確定 70 分了,心情放鬆不少
- 21:55 第二台 proof flag(winPEAS 一直被 Windows Defender 擋掉,只好手動翻提權點)
- 22:00 吃晚餐、洗澡、睡覺
- 00:00 完全睡不著,乾脆起來繼續打第三台
- 01:30 第三台 local flag
- 02:20 第三台 proof flag(想追求滿分)
- 02:30 把所有機器重置,重跑一遍,確認沒漏掉截圖
- 03:50 申請結束考試
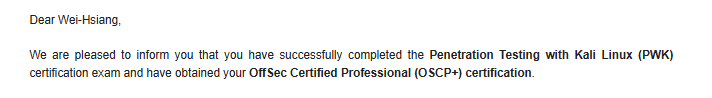
11/8 提交報告,星期二早上就收到合格通知信了。
感想
看到自己有這樣的進步,真的很開心。
其實這是我第二次考,第一次只拿到 40 分。我平常工作蠻忙的,每天都只能用下班後 19:00~23:00 練習,精神和體力上真的很吃力。可能是太累了,我好幾次冒出負面想法,覺得自己是不是真的沒有這方面的天賦。
這是我準備過最累最累的考試。我覺得這場考試最需要注意的,就是調整好心態和情緒。
最後
謝謝看到這裡的各位。
希望這篇可以鼓勵跟我一樣覺得自己「沒有天賦」的人。或許你只是練習量還不夠,我考前就練了 60 台以上的靶機。把打靶機當成打電動吧,每隻 BOSS 都有弱點,靶機也一樣!
如果你有 OSCP 考試相關的問題,或想聽聽我的建議,歡迎寄 email 找我聊聊。